


Aggiornato il 14 novembre 2026
Per capire se un’email è falsa controlla sette cose: l’indirizzo reale del mittente, il dominio lettera per lettera, i toni di urgenza, la destinazione dei link, gli allegati, le richieste di dati o pagamenti e la lingua. Nel dubbio non cliccare nulla: apri il sito o l’app dell’azienda digitando tu l’indirizzo e controlla da lì.
Come capire se un’email è falsa: 7 controlli
Le email false imitano una banca, un corriere, un ente pubblico o un collega per farti cliccare, pagare o inserire dati. Per riconoscere una mail falsa un singolo segnale non basta. Se però ne trovi due o più, trattala come phishing finché non hai verificato dai canali ufficiali.
1. Il mittente: nome visualizzato e indirizzo reale
Il nome che vedi («Poste Italiane», «Servizio clienti») lo sceglie chi invia. Conta l’indirizzo vero: da computer passa il mouse sul nome, da smartphone toccalo. Se premendo «Rispondi» compare un indirizzo diverso, magari una casella gratuita, è un indizio forte: serve a far arrivare le tue risposte al truffatore.
2. Il dominio, lettera per lettera
Il dominio, la parte dopo la @, va letto per intero e confrontato con quello del sito ufficiale. I trucchi più usati:
- lettere simili: «bancaesernpio.it» con «rn» al posto della «m», «bancaesemp1o.it» con un 1 al posto della i;
- parole aggiunte: «bancaesempio-sicurezza.com» non è il dominio della banca, anche se ne contiene il nome;
- estensione diversa: «.com» o «.info» al posto del solito «.it»;
- caselle gratuite: una banca o un ente pubblico non ti scrivono da @gmail.com o @outlook.it.
3. Urgenza, minacce e premi
Il phishing vuole farti agire prima di pensare. Diffida di frasi come «il tuo conto sarà bloccato entro 24 ore» o «hai vinto un premio, conferma entro oggi», e di rimborsi che non hai chiesto o pacchi che non aspetti. Un’azienda seria non ti mette fretta con le minacce.
4. I link
Il testo di un link («Accedi all’area clienti») può non avere niente a che fare con la pagina a cui porta. Prima di cliccare guarda la destinazione reale, come spieghiamo più sotto. Diffida dei link accorciati e degli indirizzi pieni di lettere e numeri a caso.
5. Gli allegati
Un allegato che non aspettavi è sospetto, anche se il mittente ti sembra noto. I formati più pericolosi:
- programmi e script (.exe, .js, .vbs, .bat);
- archivi e immagini disco (.zip, .rar, .7z, .iso), che possono nascondere un programma;
- pagine web allegate (.html, .htm), che spesso aprono una finta pagina di accesso;
- documenti Office con macro (.docm, .xlsm) o che ti chiedono di «abilitare il contenuto».
Anche un PDF può contenere un link o un codice QR verso un sito falso. Se l’allegato ti serve, chiedi conferma al mittente con un altro mezzo.
6. Richieste di dati, codici o pagamenti
Nessuna banca ti chiede via email password, PIN, codici ricevuti per SMS o credenziali SPID. Un cambio di IBAN comunicato solo per email va sempre confermato per telefono. Se il messaggio vuole dati personali, codici o un pagamento, anche piccolo, fermati: è la richiesta che contraddistingue il phishing.
7. Lingua e personalizzazione
Errori di ortografia, frasi tradotte male e saluti generici come «Gentile cliente» restano un buon indizio. Il contrario però non vale: con i traduttori automatici e l’intelligenza artificiale molti messaggi falsi sono scritti in un italiano corretto, e nel phishing mirato chi scrive conosce il tuo nome e il tuo ruolo.
Come verificare un’email sospetta passo dopo passo
Per verificare l’attendibilità di un’email sospetta non serve essere tecnici. Controlla che l’indirizzo del mittente esista, guarda nelle intestazioni l’esito di SPF, DKIM e DMARC, verifica i link senza aprirli e, se il dubbio resta, contatta l’azienda da un canale ufficiale. Fino ad allora non rispondere.
Verifica che l’indirizzo del mittente esista
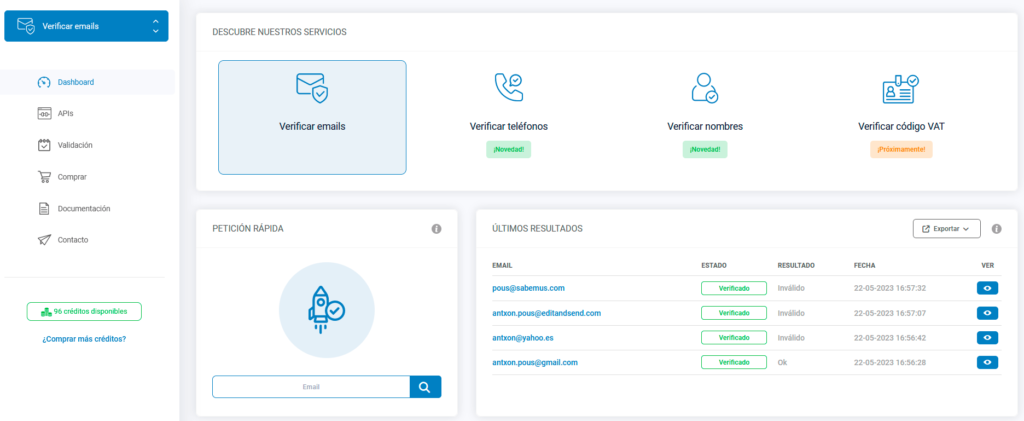
Con il verificatore di email di VerificarEmails controlli in 1–2 secondi se la casella del mittente esiste e può ricevere posta, senza inviarle nessun messaggio. Dalla home page puoi provarlo gratis su alcuni indirizzi, senza registrarti. Il risultato aiuta soprattutto quando è negativo:
- «non valido» su un’email che dice di arrivare dalla tua banca: la casella non esiste, quindi l’indirizzo è probabilmente inventato. Vale anche per l’indirizzo di risposta;
- la segnalazione aggiuntiva «usa e getta»: la casella è temporanea, e nessuna azienda seria ti scrive da una casella temporanea;
- «rischioso»: il server non conferma la singola casella, per esempio perché accetta qualsiasi indirizzo (catch-all); con «sconosciuto» il server non ha dato una risposta utile. In entrambi i casi l’esito non è sicuro.
Attenzione al limite: un indirizzo che esiste non è per forza legittimo. «Sicuro» dice solo che la casella c’è. I truffatori usano caselle vere, aperte apposta o rubate, e possono mostrare come mittente l’indirizzo autentico della banca: la verifica darà esito positivo, ma l’email resta falsa. Il verificatore non analizza il messaggio e non riconosce il phishing. Gli altri metodi sono nella guida su come verificare se un indirizzo email esiste.
Leggi le intestazioni: SPF, DKIM e DMARC
Le intestazioni sono le righe tecniche che accompagnano ogni messaggio e ne rivelano la provenienza. In Gmail le apri dal menu ⋮ con «Mostra originale», e in alto trovi l’esito dei tre controlli. In Outlook usa il menu …, poi «Visualizza» e «Visualizza dettagli messaggio».
- SPF: il server che ha consegnato il messaggio era autorizzato dal dominio che lo ha spedito (non sempre quello che vedi nel mittente)?
- DKIM: una firma digitale conferma quale dominio ha firmato il messaggio e che il contenuto non è cambiato.
- DMARC: passa solo se SPF o DKIM confermano proprio il dominio del mittente.
Un «dmarc=fail» su un’email che dice di arrivare da una banca è il segnale più forte di un mittente falsificato. Un «pass» conferma solo il dominio: un truffatore può configurare i tre controlli su un dominio registrato apposta. Trovi un esempio commentato nella guida alle intestazioni email e i dettagli dei protocolli nella guida a SPF, DKIM e DMARC.
Controlla i link senza cliccare
Da computer passa il mouse sopra il link senza fare clic: l’indirizzo reale compare in basso. Da smartphone è difficile vederlo senza aprirlo, quindi nel dubbio controlla dal computer. Guarda la parte tra «https://» e la prima «/» e leggila da destra: in «bancaesempio.it.accesso-clienti.net/login» il sito vero è accesso-clienti.net.
Puoi anche copiare il link (tasto destro, «Copia indirizzo link») e incollarlo in un servizio di controllo dei link come VirusTotal o Google Safe Browsing. Un esito pulito non è una garanzia: le pagine di phishing appena create spesso non sono ancora segnalate.
Contatta il mittente da un canale ufficiale
Non rispondere e non usare i numeri o i link dell’email. Apri tu il sito o l’app ufficiale e controlla se nella tua area riservata c’è davvero l’avviso. Se serve, chiama il numero del sito o quello sul retro della carta. Per un collega o un fornitore, usa un numero che avevi già.
Esempi di email di phishing
Questi esempi riprendono schemi di truffa reali: cambiano loghi e nomi, la struttura resta.
| Tipo | Esempio di messaggio | Il segnale da notare |
|---|---|---|
| Corriere o pacco | «Il tuo pacco è in giacenza: paga le spese di riconsegna per riceverlo» | Pagamento con carta da un link, spesso per una spedizione che non aspetti. Segui la spedizione con il codice sul sito del corriere |
| Banca o Poste | «Abbiamo rilevato un accesso anomalo: verifica il tuo conto per evitare il blocco» | Finta pagina di accesso che chiede credenziali, codici o dati SPID |
| Abbonamento in scadenza | «Pagamento non riuscito: aggiorna la carta o l’abbonamento sarà sospeso» | Urgenza e dati della carta. Controlla lo stato dell’abbonamento dall’app, non dal link |
| Fattura o PEC falsa | «In allegato la fattura da saldare» oppure «Hai ricevuto una PEC: scarica il documento» | Allegato .zip, .html o con macro, o link per «scaricare». Cerca la fattura nel gestionale ed entra tu nella casella PEC |
| Cambio IBAN | Un fornitore o il tuo responsabile: «Abbiamo cambiato banca, da oggi paga su questo IBAN» | Nuovi dati di pagamento solo per email, da un dominio quasi identico o da una casella violata. Conferma per telefono |
| Rimborso o premio | «Hai diritto a un rimborso: inserisci i dati della carta per riceverlo» | Soldi inattesi in cambio della carta. Controlla nell’area riservata dell’ente, entrando tu |
Quali sono i tipi di phishing?
I tipi principali sono il phishing generico, lo spear phishing, la CEO fraud (o BEC), lo smishing e il vishing. In tutti chi scrive si spaccia per qualcuno di cui ti fidi: cambiano il canale (email, SMS, telefono) e quanto il messaggio è costruito su misura per te o per la tua azienda.
- Phishing generico: lo stesso messaggio a moltissime persone, di solito a nome di banche, corrieri o servizi online.
- Spear phishing: un’email scritta per te o per la tua azienda, con informazioni prese dai social o dal sito. Se colpisce i dirigenti si parla di whaling.
- CEO fraud o BEC (Business Email Compromise): il finto amministratore delegato o fornitore chiede un bonifico urgente o comunica un nuovo IBAN.
- Smishing: phishing via SMS.
- Vishing: phishing al telefono. Un finto operatore della banca, a volte dopo un SMS, ti chiede codici o di spostare i soldi su un conto «sicuro».
Spam o phishing: che differenza c’è?
Lo spam è pubblicità che non hai chiesto: fastidiosa, ma di solito vuole venderti qualcosa. Il phishing è una truffa: si spaccia per qualcuno di cui ti fidi per rubarti password, dati della carta o soldi. Lo spam puoi ignorarlo o segnalarlo; davanti al phishing non cliccare nulla e segnalalo sempre.
In entrambi i casi non usare il link «annulla iscrizione» di un messaggio sospetto: confermeresti che il tuo indirizzo è attivo, o apriresti una pagina di phishing.
Una PEC può essere falsa?
Sì, in due modi. Il primo è un’email normale che imita una notifica PEC per farti scaricare un documento. Il secondo è una PEC vera, inviata da una casella aperta apposta o rubata: la PEC certifica l’invio e la consegna tra due caselle, non l’onestà di chi scrive. Valgono quindi gli stessi controlli.
Se un messaggio ti avvisa di una PEC, entra tu nella tua casella dalla webmail del gestore. L’indirizzo PEC di un’azienda o di un professionista puoi cercarlo in INI-PEC, l’indice nazionale pubblico; per le pubbliche amministrazioni c’è l’indice IPA.
Hai aperto un’email falsa o cliccato un link? Ecco cosa fare
Dipende da cosa hai fatto. Di solito aprire il messaggio non basta a fare danni; cliccare, inserire dati o aprire un allegato sì. In questi casi agisci subito: cambia le password, attiva la verifica in due passaggi, avvisa la banca se hai dato dati di pagamento e segnala il messaggio.
Se l’hai solo aperta
Non rispondere e non cliccare nulla. Segnala il messaggio come phishing e cancellalo. Se lavori in un’azienda avvisa il reparto IT: potrebbe essere arrivato anche ai colleghi.
Se hai cliccato o inserito dati
- Chiudi la pagina senza inserire altro.
- Cambia subito la password dal sito o dall’app ufficiale, e su tutti i siti in cui usi la stessa.
- Attiva la verifica in due passaggi: senza il secondo fattore, chi ha la tua password non entra.
- Controlla il tuo account email: accessi recenti, dispositivi collegati e regole di inoltro che non hai creato tu.
- Se hai dato dati della carta o codici bancari, chiama subito la banca al numero che trovi sul sito o sul retro della carta, fai bloccare la carta e controlla i movimenti.
Se hai aperto un allegato
Scollega il dispositivo da internet ed esegui una scansione completa con l’antivirus. Poi cambia le password importanti da un altro dispositivo. Se è un computer di lavoro, avvisa subito l’IT invece di sistemarlo da solo.
Come segnalare l’email e quando denunciare
- Gmail: apri il messaggio, fai clic sui tre puntini (⋮) accanto a «Rispondi» e scegli «Segnala phishing».
- Outlook: seleziona il messaggio, fai clic su «Segnala» e scegli «Segnala phishing».
Le voci dei menu possono cambiare con gli aggiornamenti. Se hai perso soldi o temi un furto di identità, puoi fare una segnalazione sul sito del Commissariato di PS online della Polizia Postale e sporgere denuncia alla Polizia Postale o ai Carabinieri. Prima di cancellare il messaggio salvalo, intestazioni comprese: servirà come prova.
Per le aziende: come proteggere il tuo dominio dal phishing
Se i truffatori usano il nome della tua azienda, a rischiare sono i tuoi clienti e fornitori. La difesa principale sono tre protocolli di autenticazione configurati sul dominio, che permettono ai provider di posta di riconoscere e fermare le email che lo falsificano.
- SPF (Sender Policy Framework): un record DNS con l’elenco dei server autorizzati a inviare per il tuo dominio.
- DKIM (DomainKeys Identified Mail): una firma digitale sui messaggi, verificata con una chiave pubblicata nel DNS.
- DMARC: dice ai provider cosa fare con i messaggi che non superano i controlli (none, quarantine o reject) e ti fa ricevere report su chi usa il tuo dominio.
Di solito si parte con DMARC in «none», si leggono i report per scoprire tutti i servizi che inviano a tuo nome e poi si passa a «quarantine» e a «reject». Con «reject», di norma, i provider che applicano DMARC rifiutano le email che falsificano esattamente il tuo dominio. Non ti protegge dai domini simili al tuo: per quelli servono formazione e regole interne sui pagamenti. I passaggi sono nella nostra guida a SPF, DKIM e DMARC.
Leggi anche: Come raddoppiare il tasso di apertura: una guida passo passo che gli esperti non condividono · Inbound e Outbound Marketing: qual è il migliore per la tua attività? [2025]
Domande frequenti
Controlla l’indirizzo completo del mittente e il dominio lettera per lettera, guarda dove portano i link senza cliccarli e diffida di urgenza, allegati inattesi e richieste di dati o pagamenti. Nelle intestazioni, «dmarc=pass» conferma il dominio del mittente. Nel dubbio, verifica dal sito o dall’app ufficiale.
Sì. Il mittente si può falsificare mostrando l’indirizzo autentico di una banca, se il dominio non usa DMARC con una policy restrittiva. E i truffatori usano anche caselle reali: account rubati, magari di colleghi o fornitori, o caselle gratuite aperte apposta. Un indirizzo che esiste non basta: conta cosa ti chiede il messaggio.
Dalle intestazioni dell’email scopri da quale server e da quale dominio è partito il messaggio, e se il mittente dichiarato è autentico. Non scopri invece l’identità di chi l’ha scritto: quei dati li ha solo il provider, che li fornisce nei casi previsti dalla legge. In caso di truffa, conserva il messaggio e denuncia.
Di solito no: con un programma di posta aggiornato, aprire il messaggio non basta a infettare il dispositivo. Il pericolo arriva quando clicchi un link, apri un allegato, rispondi o inserisci dati. Se carichi le immagini, al massimo confermi al mittente che il tuo indirizzo è attivo. Segnalalo e cancellalo.
In Gmail apri il messaggio, fai clic sui tre puntini accanto a «Rispondi» e scegli «Segnala phishing». In Outlook usa «Segnala» e poi «Segnala phishing». Se hai perso soldi o dati, rivolgiti alla Polizia Postale: puoi fare una segnalazione sul sito del Commissariato di PS online e, se serve, sporgere denuncia.